SERVICE 08 // AI & AUTOMATION

Agents IA, Workflows Intelligents & Automatisation

Agents IA gouvernés par permissions, serveurs MCP (Model Context Protocol) et orchestration sécurisée entre PC, Web et Mobile.

A. COMPRENDRE CE SERVICE EN QUELQUES MOTS

L’intelligence artificielle est véritablement utile lorsqu’elle peut agir concrètement sur vos outils tout en restant sous votre contrôle absolu. Nous concevons des systèmes d’automatisation et des agents intelligents capables d’analyser des documents, d’exécuter des workflows approuvés, de relier votre ordinateur à votre téléphone et d’accélérer votre travail quotidien en toute sécurité.

IMPACT

Automatisation concrète gouvernée par liste blanche (Allowlist), permissions granulaires et bouton d’arrêt d’urgence.

B. PROBLÈMES RÉSOLUS

À quels défis concrets répondons-nous ?

Chaque développement part d’un blocage réel vécu par vos utilisateurs ou vos équipes.

01

IA purement conversationnelle qui ne réalise aucune action

Nous connectons les modèles d’IA à vos véritables outils (fichiers, navigateur, applications métiers) via le protocole standard MCP.

02

Risques de sécurité liés aux agents autonomes non contrôlés

Aucune action sensible n’est laissée au hasard : chaque capacité est encadrée par des permissions explicites, une prévisualisation (Dry-Run) et un journal d’audit.

03

Coupure entre votre poste de travail PC et votre smartphone

Nos passerelles multi-appareils permettent de consulter l’état d’une mission longue sur mobile et d’en valider les étapes à distance.

04

Perte de temps sur des chaînes d’opérations inter-logiciels

Nous orchestrons des pipelines complets (diagnostic, vérification, extraction, rapport) qui s’exécutent en quelques millisecondes.

C. SOLUTIONS PROPOSÉES

Ce que nous concevons et livrons pour vous

ARCHITECTURE MCP

Serveurs MCP (Model Context Protocol) & Outils d’Agents

Création de connecteurs standardisés permettant à vos assistants IA d’interagir proprement avec vos bases de données, API et logiciels.

WINDOWS + ANDROID

Centres de Missions & Orchestration Multi-Appareils

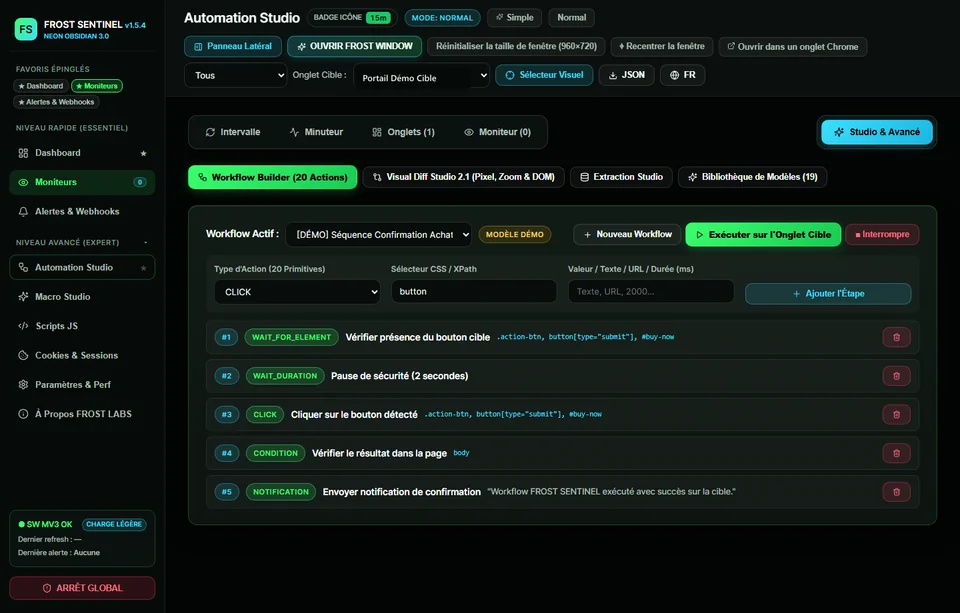
Supervision et exécution de workflows approuvés entre Windows Desktop et Android avec permissions granulaires par catégorie.

WEB AUTOMATION

Automatisation de Navigateur & Extraction Structurée

Séquences automatisées de navigation, vérification conditionnelle et transformation de pages complexes en données exploitables.

IA DE CONFIANCE

Intégration IA Locale & Cloud Hybride

Intégration d’API Gemini / LLM avec validation stricte des schémas JSON de sortie, nettoyage des entrées non fiables et maîtrise des coûts.

D. EXEMPLES D’APPLICATIONS

Scénarios réalistes par profil d’utilisateur

Développeurs, Ingénieurs & Architectes

Pilotage et diagnostic distant d’un environnement de travail

Exécution de workflows de santé projet, consultation de rapports et contrôle granulaire avec arrêt d’urgence instantané.

Entreprises & Équipes Opérationnelles

Assistant métier connecté aux outils internes sur liste blanche

Automatisation des vérifications récurrentes avec traçabilité complète de chaque étape exécutée.

Créateurs & Productivité Avancée

Chaîne d’automatisation entre navigateur web et fichiers locaux

Détection d’un événement web dans Chrome suivie du traitement et du classement automatique sur le poste.

E. APPROCHE TECHNIQUE & INGÉNIERIE

Architecture maîtrisée, sécurité et performance vérifiable

Notre approche de l’IA et de l’automatisation repose sur le principe « Zero Implicit Trust » : chaque outil exposé à un agent (via MCP ou API locale) vérifie les permissions par catégorie, valide les paramètres contre une liste blanche (`Allowlist`), nettoie les contenus externes contre l’injection de prompt et journalise chaque étape avec son temps d’exécution.

ARCH.01

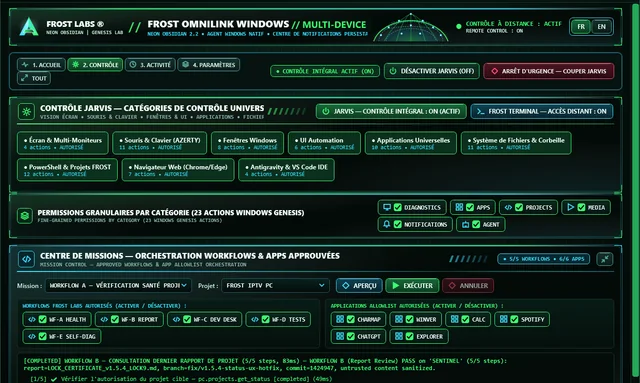
Permissions granulaires par catégorie (Diagnostics, Applications, Projets, Médias, Notifications, Agent) activables/désactivables à chaud.

ARCH.02

Bouton matériel/logiciel d’arrêt d’urgence (`Arrêt d’Urgence — Couper Jarvis / Arrêt Global`) interrompant immédiatement toute session.

ARCH.03

Assainissement automatique des contenus non fiables (`untrusted content sanitized`) avant traitement par un modèle ou un workflow.

PILE TECHNOLOGIQUE & STANDARDS
Model Context Protocol (MCP) TypeScript / Node.js Kotlin Android Bridge Windows UI Automation Allowlist Security Engine Prompt-Injection Sanitization Gemini API / Structured Outputs
Tests & Validation : E2E / Unit Verified
Confidentialité : Local-First / Zero Tracker
Traçabilité : SHA-256 & Git LOCK
F. RÉALISATIONS ASSOCIÉES VÉRIFIÉES

Produits et architectures FROST LABS dans ce domaine

Voir les 09 réalisations du catalogue →
En développement (v0.1.0)
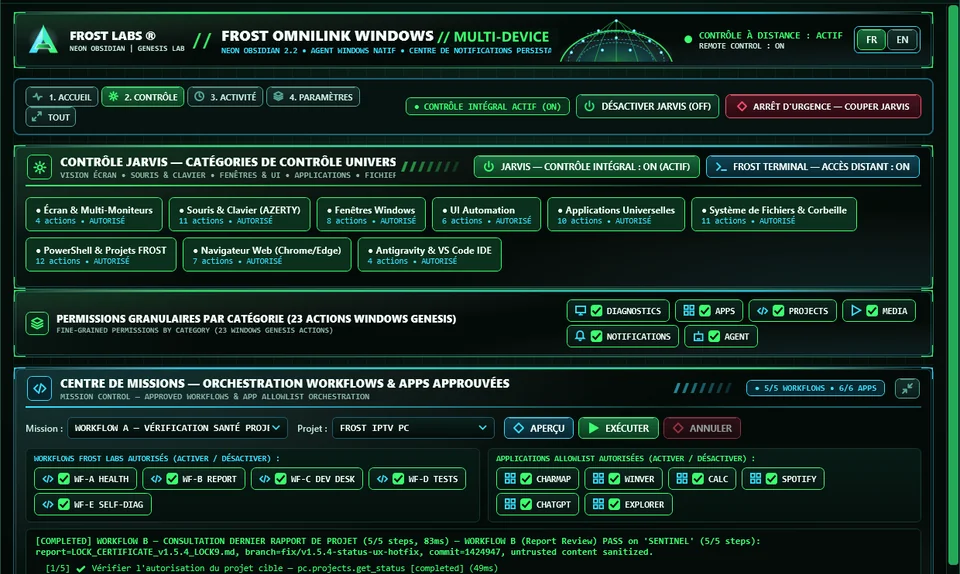
FROST OMNILINK (Windows & Android — v0.1.0)

FROST OMNILINK (Windows & Android — v0.1.0)

Centre de contrôle et passerelle d’orchestration multi-appareils (Windows & Android) avec 23 permissions granulaires, centre de missions et arrêt d’urgence.

Windows Agent · Android Bridge · MCP · 23 Granular Permissions Dossier →